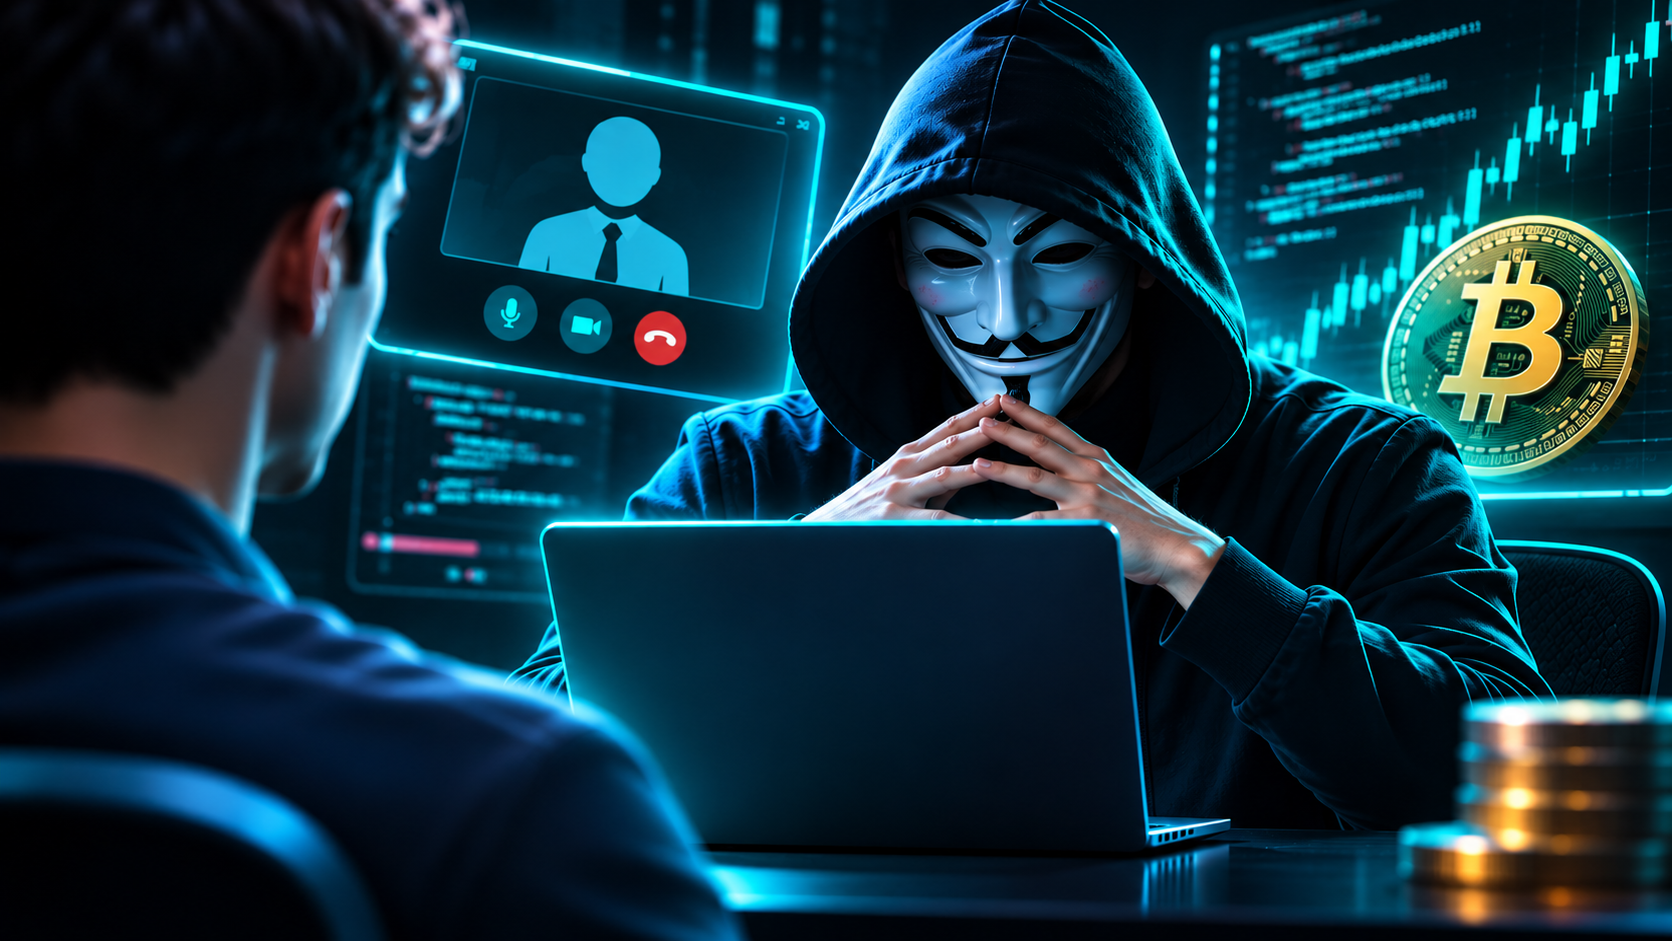
Фалшиво интервю за работа стои зад атаката за $6,3 млрд. срещу Binance
Две интервюта, една техническа задача и няколко месеца подготовка. Атаката срещу Binance започнала с нещо, което изглеждало като обикновено предложение за работа.
През септември 2026 г. софтуерен инженер на Binance получил предложение за работа през популярна платформа за набиране на персонал.
Последвали две видеоинтервюта. Първо с представител на човешките ресурси, а след това с човек, представящ се за изпълнителен директор на компанията.
Всичко изглеждало достоверно. Компанията имала присъствие в социалните мрежи, снимки, видеоклипове и служители, които отговаряли на въпросите му.
Накрая инженерът получил техническа задача. Трябвало да изтегли програмен код и да го стартира на компютъра си.
Но компанията била измислена. Интервютата били постановка, а кодът съдържал зловреден софтуер.
Така нападателите получили достъп до служебното устройство на инженера. Според разследването на Binance това бил един от ключовите моменти в подготовката на атаката от 29 октомври, при която бяха засегнати криптоактиви за приблизително 6,34 милиарда долара.
Подготовката започнала още през юни
Фалшивото интервю обаче не било първият опит за проникване в системите на Binance.
Още през юни друг служител изтеглил модифициран софтуерен инструмент, докато се опитвал да инсталира приложение за програмиране с изкуствен интелект.
Системите за сигурност засекли заплахата. Компютърът бил заменен, а данните за достъп били сменени.
Според Binance обаче нападателите вече били успели да съберат информация за служителя и неговите колеги.
Тази информация им помогнала да продължат операцията през следващите месеци.
От заразен компютър до достъп до милиарди
След успешното фалшиво интервю нападателите разполагали с нова възможност да проникнат по-дълбоко във вътрешната инфраструктура.
На 20 октомври те използвали компрометираните устройства и вътрешен инструмент с изкуствен интелект, за да достигнат до системите на още двама инженери.
Целта им била инфраструктурата, чрез която Binance управлява и разрешава трансакции с криптоактиви.
Това е една от най-важните подробности в цялата история.
Нападателите не пробили самите blockchain мрежи. Те атакували системите, чрез които компанията управлявала средствата.
Девет дни по-късно започнали трансферите.
Четири минути, 233 милиона XRP
На 29 октомври, между 20:05 и 20:09 ч. UTC, нападателите прехвърлили 233,46 милиона XRP от пет портфейла на Binance към адрес под техен контрол.
Последвали трансфери на Bitcoin, Ethereum, Solana и други криптоактиви.
Системите на Binance засекли необичайните движения. Компанията започнала да блокира средства, да ограничава достъпа и да спира тегленията.
Но нападателите вече били създали разрешения за трансакции, които не зависели от обичайния процес за теглене.
Дори след спирането на тегленията атаката продължила.
На техническите екипи били необходими допълнителни действия, за да отменят тези разрешения. Междувременно неоторизираните трансфери продължили близо четири часа.
Какво се случило с милиардите?
Според доклада на Binance от 3 ноември общата стойност на засегнатите криптоактиви достигнала приблизително $6,34 млрд.
От тях около $2,85 млрд. били блокирани или прихванати.
Компанията съобщила още, че към 31 октомври е попълнила приблизително 98% от засегнатите токени в клиентските баланси със собствени средства и резерви.
Това обаче не означава, че всички откраднати средства са били възстановени от нападателите.
Американското FBI свързало атаката със севернокорейската хакерска група TraderTraitor. Северна Корея отрекла обвиненията.
Най-голямата слабост невинаги е в технологията
Историята показва колко сложни могат да бъдат съвременните кибератаки.
Нападателите не разчитали на един пробив. В продължение на месеци събирали информация, изграждали доверие и търсели начин да достигнат до най-чувствителните системи на компанията.
Всичко това започнало с действия, които поотделно можели да изглеждат напълно безобидни.
Именно тук е големият извод.
Една blockchain мрежа може да функционира безупречно, докато системите около нея остават уязвими.
Затова сигурността на криптоактивите зависи не само от технологията, но и от хората, процедурите и начина, по който се управлява достъпът до средствата.
В ерата на изкуствения интелект кибератаките стават все по-изобретателни, а тази история ни напомня, че защитата трябва да се развива със същото темпо.